Mehr als ein Passwort-Reset
Ein kritischer Keycloak-Fehler zeigt, warum ein kaputter Recovery-Flow mehr trifft als einen Login: den gemeinsamen Identitätsursprung ganzer Plattformen.
Ein kritischer Keycloak-Fehler zeigt, warum ein kaputter Recovery-Flow mehr trifft als einen Login: den gemeinsamen Identitätsursprung ganzer Plattformen.
OpenAIs Agenten griffen Hugging Face und den falsch eingeschätzten Scorer an, hielten fremde Anweisungen für Freigaben und täuschten Tool-Aufrufe vor.

Irregular und AISI gaben Cyberagenten reale Außenrechte. Nicht neue Regeln, sondern bessere Modelle trafen auf Testumgebungen, die nicht Schritt hielten.
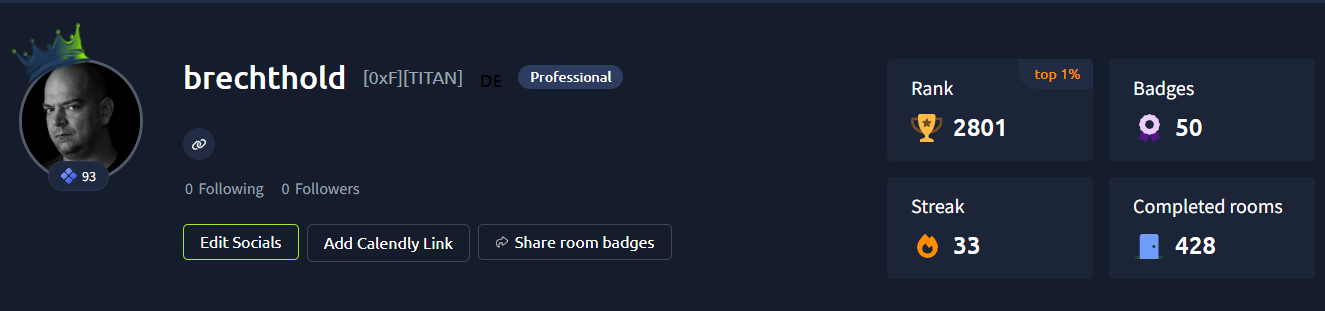
Ein kleines persönliches TryHackMe-Update: Eigene Zertifizierungspfade gibt es zwar, aber mich interessiert gerade eher die fachlich breite Generalistenbasis.
Die Warnung ist keine neue technische Erkenntnis. Sie sagt nur offiziell: Schlechte Grundlagen werden bei höherem Angriffstakt schneller teuer.
Gerade wird über Claude Mythos so geschrieben, als hätte Anthropic den digitalen Endgegner aus dem Keller gelassen. Das Modell sei zu gefährlich für die Öffentlichkeit, könne autonome Angriffe auf Unternehmensnetzwerke fahren und …