PHP2Shell: Eine Woche später
PHP2Shell nach einer Woche: schleppende Patches, Angriffe auf Firewall-Verwaltung, Phishing und eine neue PHP-Lücke. Die Lage und was Betreiber prüfen müssen.
PHP2Shell nach einer Woche: schleppende Patches, Angriffe auf Firewall-Verwaltung, Phishing und eine neue PHP-Lücke. Die Lage und was Betreiber prüfen müssen.
PHP2Shell trifft mehr als Websites. Unser Labor zeigt, wie schnell aus öffentlichem Exploit-Code ein bestätigter WordPress-Administratorzugang wird.
KI kann Führung entlasten. Doch wenn plausible Antworten ohne Evidenzprüfung zu Entscheidungen werden, leiht das Management der Halluzination seine Autorität.
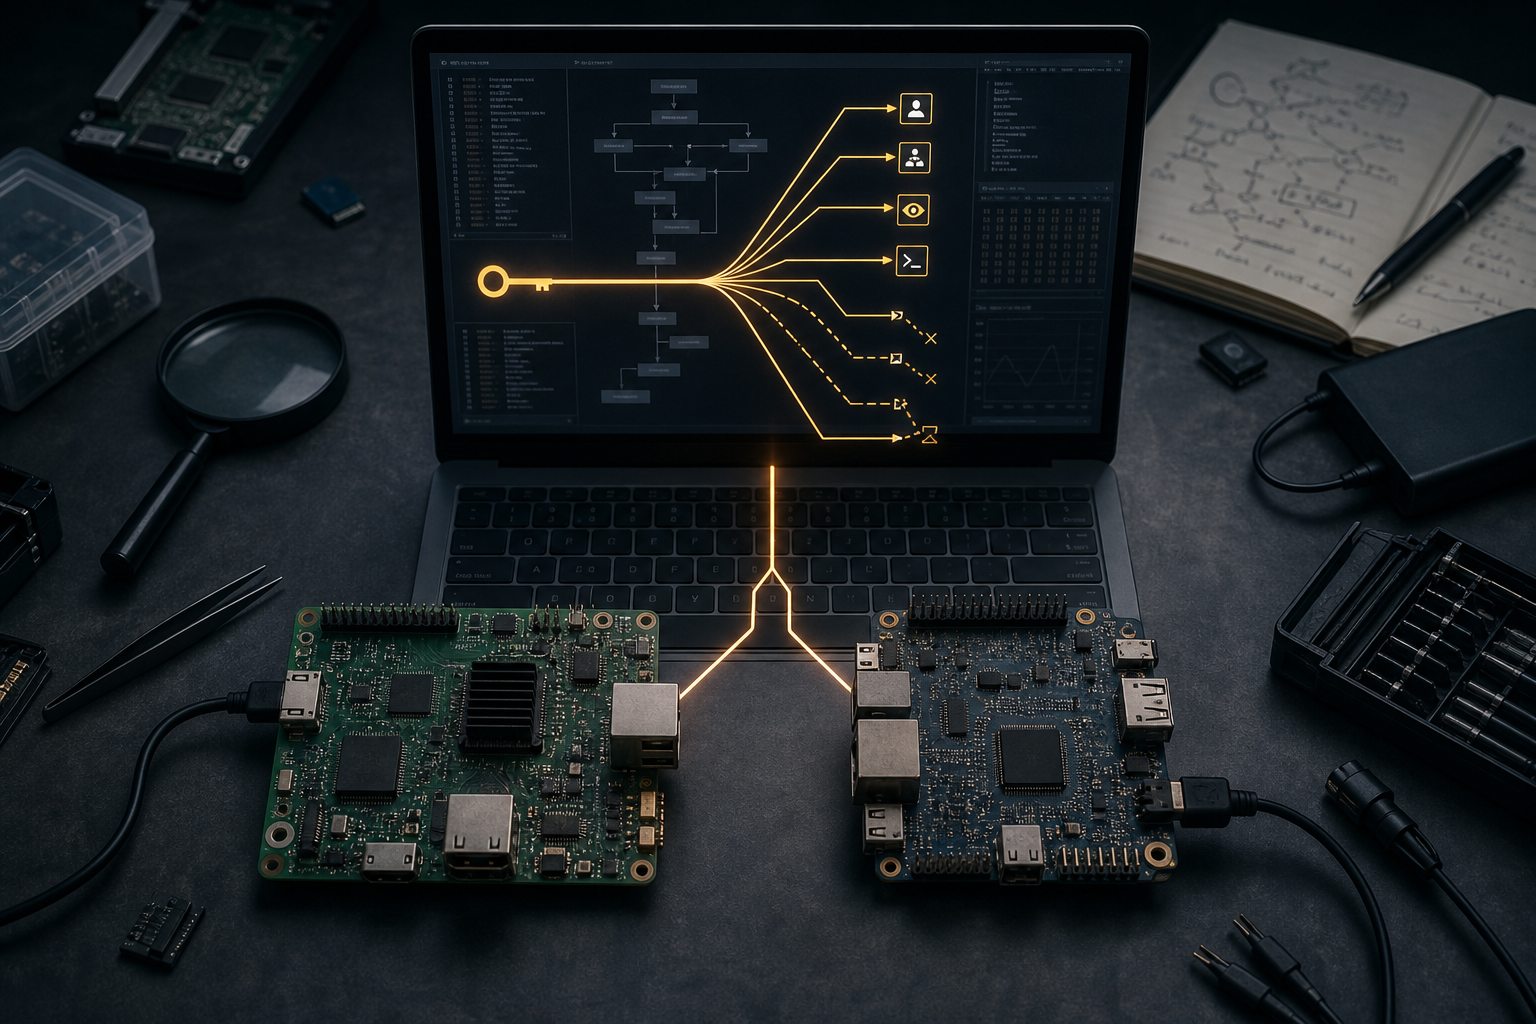
Statische Analyse zweier Evooo1Bot-Builds: 145 automatisch verwendete SSH-Credential-Paare, Klartext-Sniffer, SOCKS-Relay und lückenhafte Exploit-Templates.
Reale wp2shell-Meldungen nennen Administratoren und Plugins. Doch ein kompromittiertes WordPress verrät noch nicht, wie der Angreifer hineinkam.
wp2shell ist keine direkte Shell-Lücke. Wir haben die Kette bis zum WordPress-Administrator verifiziert – samt PoC-Fallen, Patchwirkung und Restspuren.