QuimaRAT: Malware-as-a-Service mit Vertriebsoberfläche
QuimaRAT zeigt, wie Malware-as-a-Service als SaaS auftritt: saubere Oberfläche, fragwürdige Claims, realer Java-RAT-Kern – ohne Anbieterlink.
QuimaRAT zeigt, wie Malware-as-a-Service als SaaS auftritt: saubere Oberfläche, fragwürdige Claims, realer Java-RAT-Kern – ohne Anbieterlink.
Der uwu-Mode ist nicht das eigentliche Thema. Interessanter ist, dass robuste Agentenpersönlichkeiten Scherz-Overlays eher abwehren als gehorsam zu übernehmen.
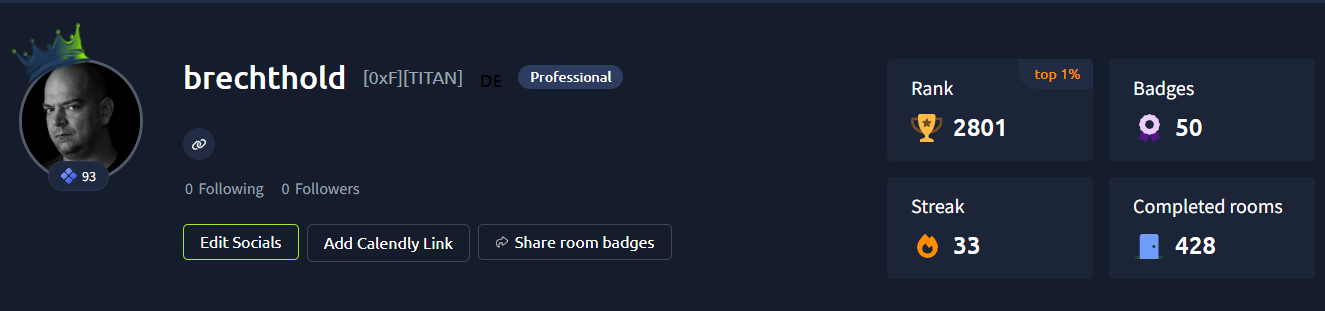
Ein kleines persönliches TryHackMe-Update: Eigene Zertifizierungspfade gibt es zwar, aber mich interessiert gerade eher die fachlich breite Generalistenbasis.
Lampertheim bei 37,3 Grad, gefühlt 39,0, mit amtlicher DWD-Hitzewarnung: Heute gewinnt nicht die Produktivität, sondern Wasser, Schatten und Schadensbegrenzung.
Die Warnung ist keine neue technische Erkenntnis. Sie sagt nur offiziell: Schlechte Grundlagen werden bei höherem Angriffstakt schneller teuer.
Kein Geheimbund, kein Palantir-Breach: Das Dialog-Leak zeigt exklusives Macht-Networking mit schlechter OPSEC und einen sozialen Graphen als Zielverzeichnis.