Passwortleaks und Aggregation
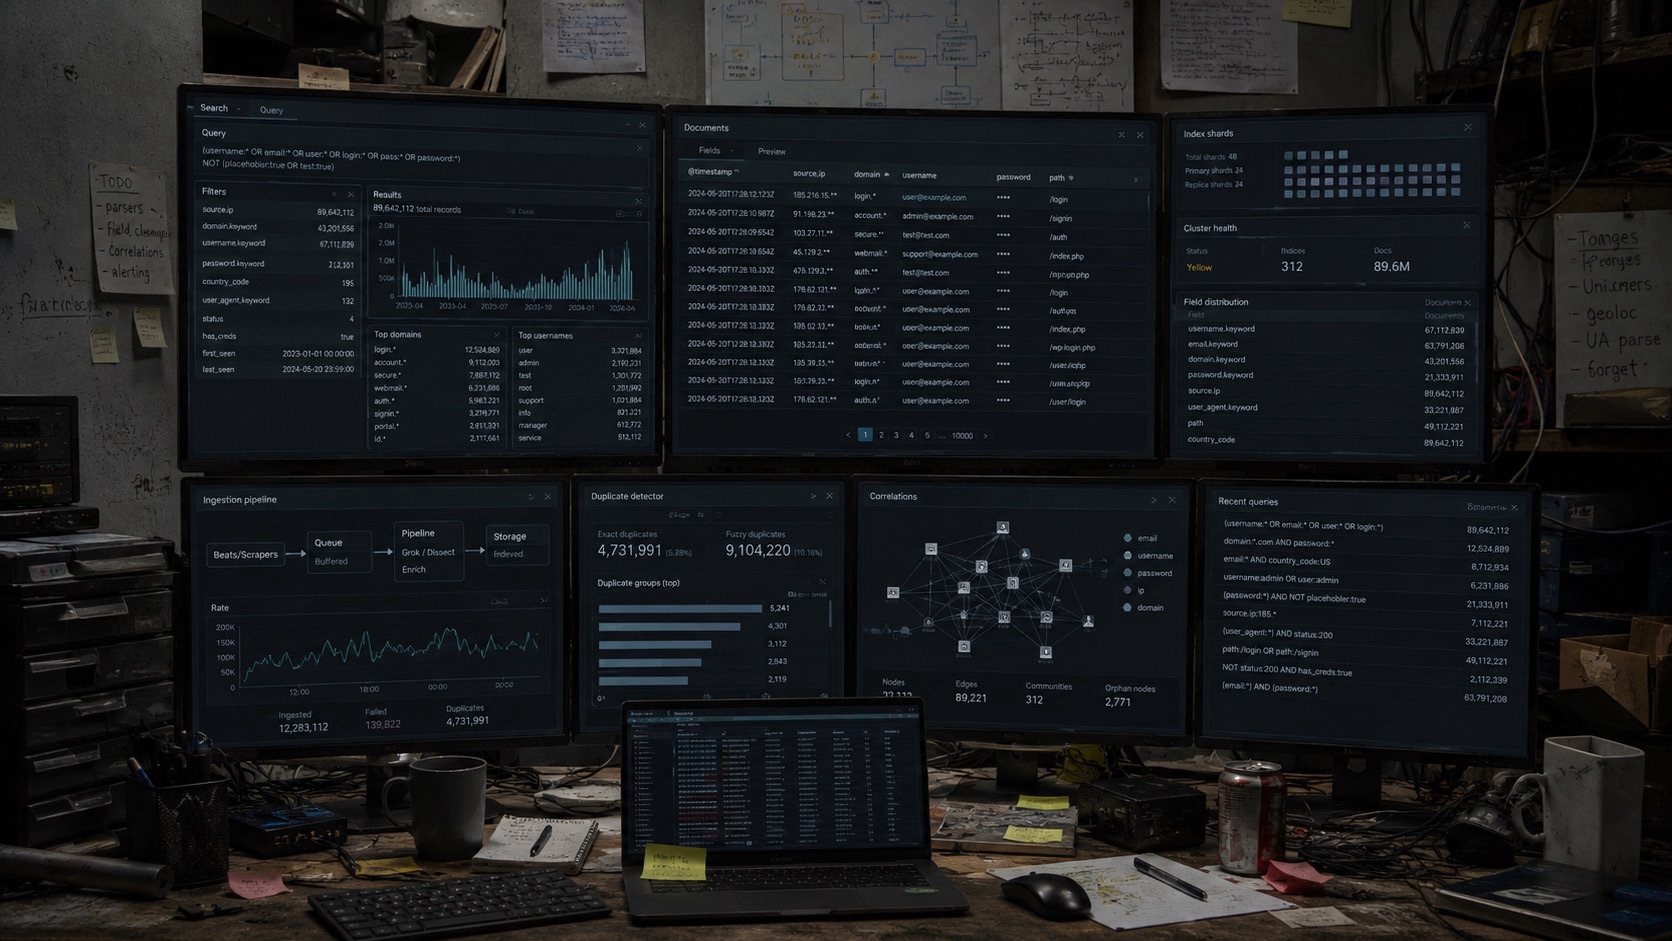
Einzelne Credential-Leaks bleiben gefährlich. Aggregierte Suchindizes machen sie skalierbar – und der aktuelle 24-Milliarden-Fall war offenbar selbst schlecht abgesichert.
Einzelne Credential-Leaks bleiben gefährlich. Aggregierte Suchindizes machen sie skalierbar – und der aktuelle 24-Milliarden-Fall war offenbar selbst schlecht abgesichert.
Support- und Helpdesk-Chatbots scheitern nicht primär an Halluzinationen. Sie scheitern daran, dass Unternehmen Kunden, Mitarbeiter, interne Wissensbestände und teils Werkzeuge in dieselbe Sprachoberfläche hängen und dann erwarten, dass Sprachverarbeitung eine Autorisierungsgrenze ersetzt.
Alte Security-Fehler wie Passwörter in AD-Beschreibungsfeldern treffen auf Angreifer, die KI zur Beschleunigung von Recherche, Tooling und EDR-Evasion nutzen. Das ist kein Zukunftsschock, sondern ein Kompetenzproblem, das schneller sichtbar wird.
CVE-2026-41089 wird als Netlogon-RCE geführt. Öffentlich belastbar ist vor allem der LSASS-Crash samt DC-Reboot — und schon das reicht für Alarm in AD-Umgebungen.
Hilfsbereitschaft ist im Betrieb keine universelle Tugend. Wer echte Rechte hat, muss Grenzen halten und im Zweifel Nein sagen können – auch als Agent.
Vom Pickle-Rick-Test zur DeadDrop-Methodikprobe: Der eigentliche Fortschritt liegt nicht nur in besseren Modellen, sondern in Tooldisziplin — proxychains, DNS-over-TCP, Pivoting, AD-Erstkontakt und ein sauberer Lauf ohne Rückfragen.