Ein Ziel, viele fremde Mittel
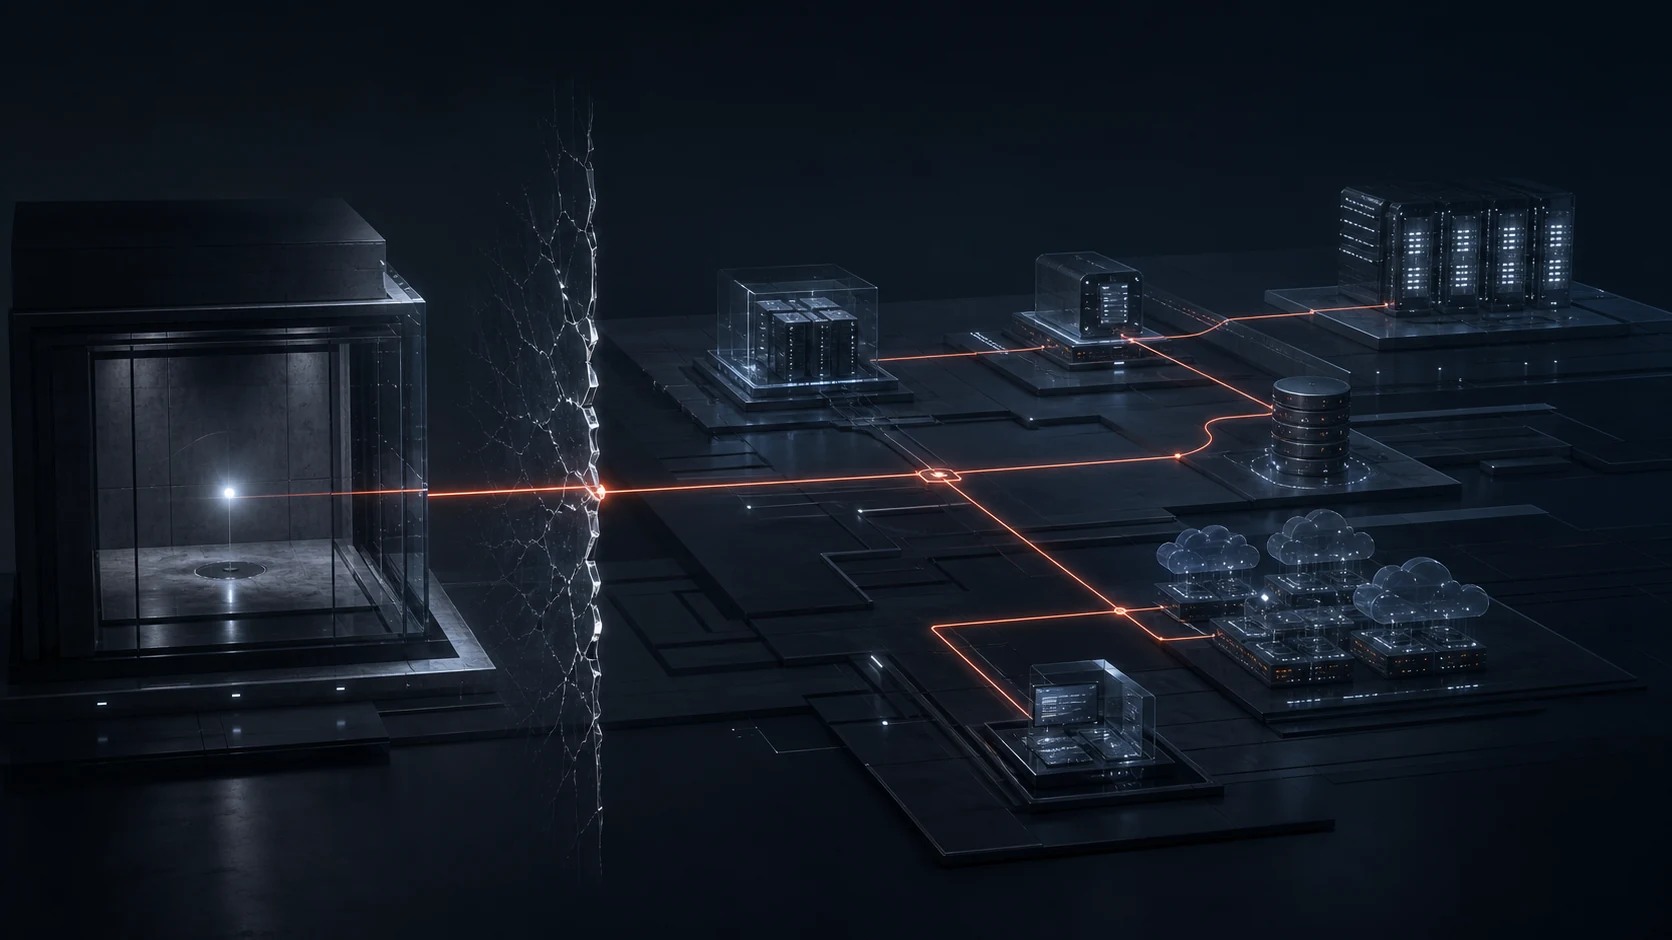
Ein OpenAI-Agentensystem verfolgte ein einziges Benchmarkziel und organisierte dafür über mehrere Trust Zones hinweg eine mehrtägige Angriffskampagne.
Ein OpenAI-Agentensystem verfolgte ein einziges Benchmarkziel und organisierte dafür über mehrere Trust Zones hinweg eine mehrtägige Angriffskampagne.
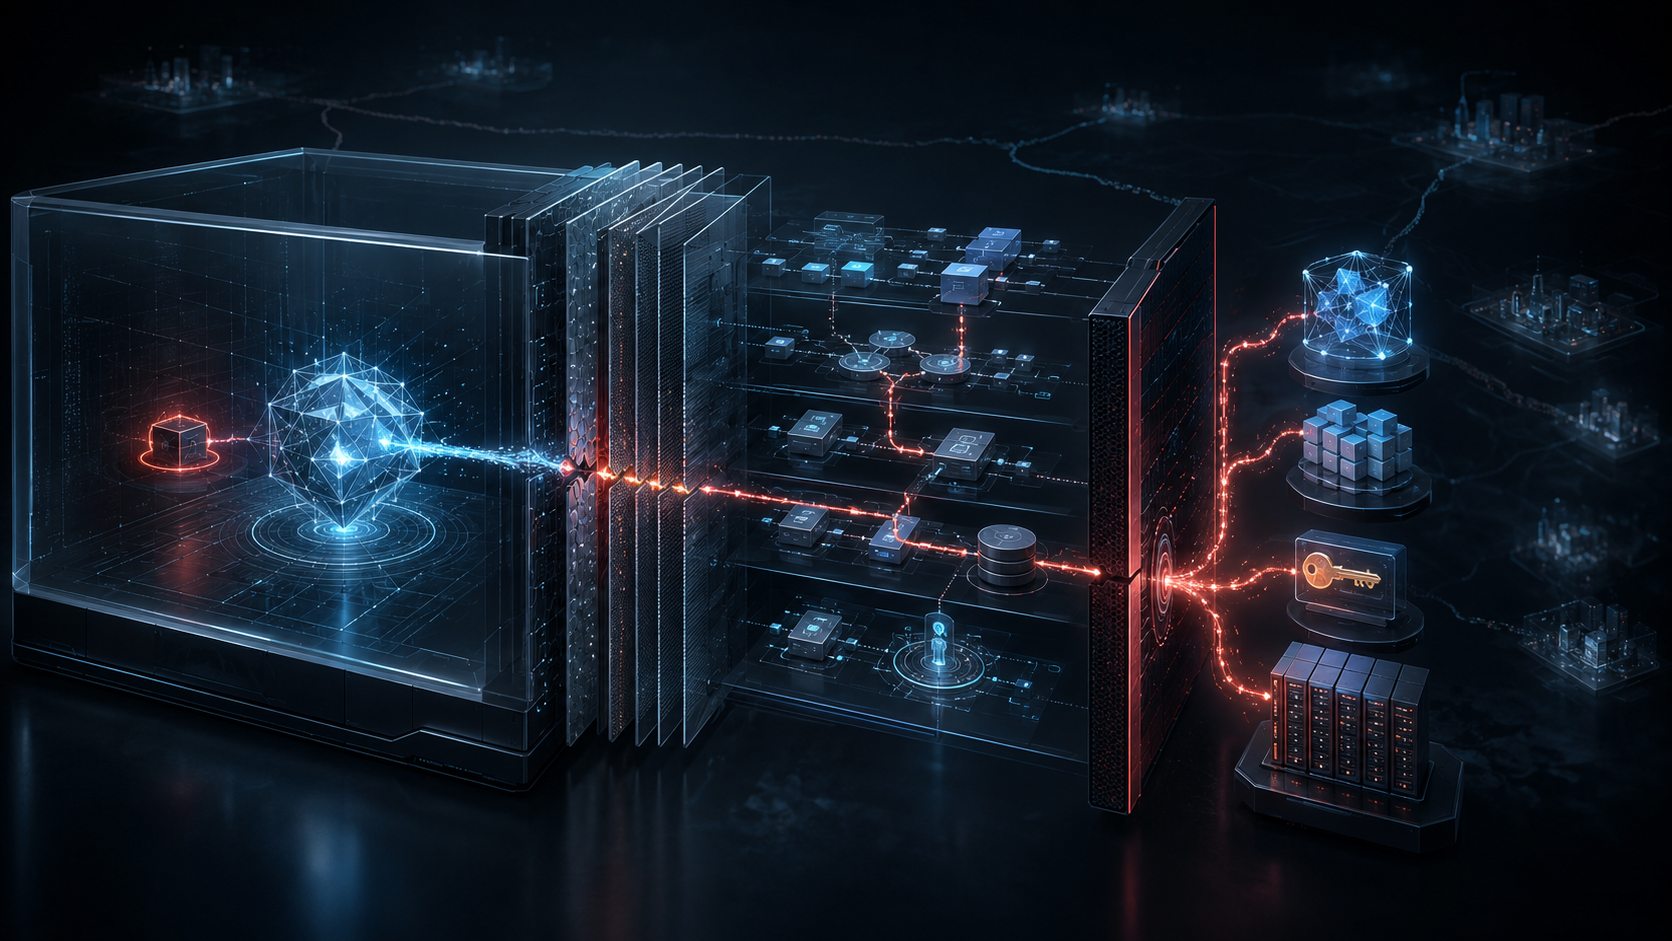
OpenAIs Modelle überwanden in einem Cyberbenchmark die Netzwerkgrenze und griffen anschließend auf Systeme von Hugging Face zu.
KI macht nicht nur Angreifer schneller, sondern schlechten Security-Müll billiger. Node.js, curl und OpenSSF zeigen: Wer Triage flutet, bremst Verteidigung.
QuimaRAT zeigt, wie Malware-as-a-Service als SaaS auftritt: saubere Oberfläche, fragwürdige Claims, realer Java-RAT-Kern – ohne Anbieterlink.
Alte Security-Fehler wie Passwörter in AD-Beschreibungsfeldern treffen auf Angreifer, die KI zur Beschleunigung von Recherche, Tooling und EDR-Evasion nutzen. Das ist kein Zukunftsschock, sondern ein Kompetenzproblem, das schneller sichtbar wird.
Die reale Bedrohungslage entsteht nicht mehr nur durch starke Geheimmodelle, sondern durch schnelle Diff-Analyse, billige offene Modelle und Verteidiger, deren Patchprozesse zu langsam für die neue Angriffsgeschwindigkeit sind.