Evooo1Bot zerlegt
Statische Analyse zweier Evooo1Bot-Builds: 145 automatisch verwendete SSH-Credential-Paare, Klartext-Sniffer, SOCKS-Relay und lückenhafte Exploit-Templates.
Statische Analyse zweier Evooo1Bot-Builds: 145 automatisch verwendete SSH-Credential-Paare, Klartext-Sniffer, SOCKS-Relay und lückenhafte Exploit-Templates.
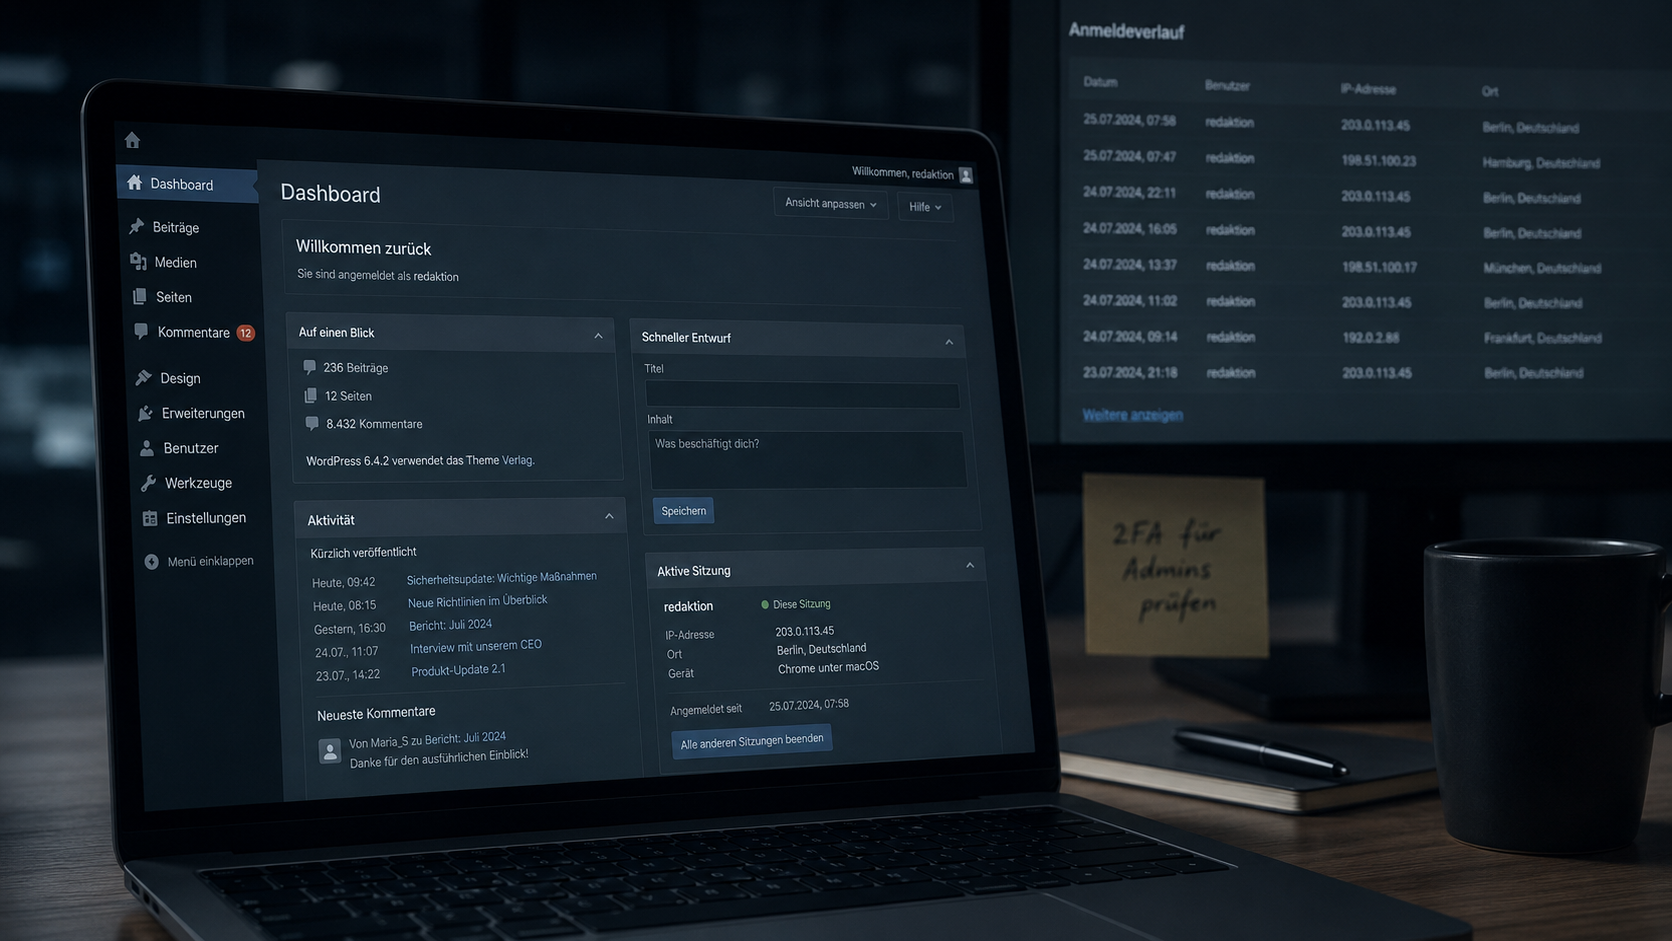
Exploit-Romantik hilft nicht weiter. Der Text verbindet den Canvas-Fall mit einem anonymisierten WordPress-Praxisfall und zeigt, warum Identität, Session und Vertrauen oft der eigentliche Operationsraum eines Angriffs sind.