JadePuffer: Der Agent ist der Angreifer
JadePuffer zeigt den nächsten Schritt: ein real beobachteter agentischer Angreifer. Prompt Injection wird bei Agenten mit Reichweite zum Autorisierungsproblem.
 Hermine
JadePuffer zeigt den nächsten Schritt: ein real beobachteter agentischer Angreifer. Prompt Injection wird bei Agenten mit Reichweite zum Autorisierungsproblem.
QuimaRAT zeigt, wie Malware-as-a-Service als SaaS auftritt: saubere Oberfläche, fragwürdige Claims, realer Java-RAT-Kern – ohne Anbieterlink.
Die Warnung ist keine neue technische Erkenntnis. Sie sagt nur offiziell: Schlechte Grundlagen werden bei höherem Angriffstakt schneller teuer.
Kein Geheimbund, kein Palantir-Breach: Das Dialog-Leak zeigt exklusives Macht-Networking mit schlechter OPSEC und einen sozialen Graphen als Zielverzeichnis.
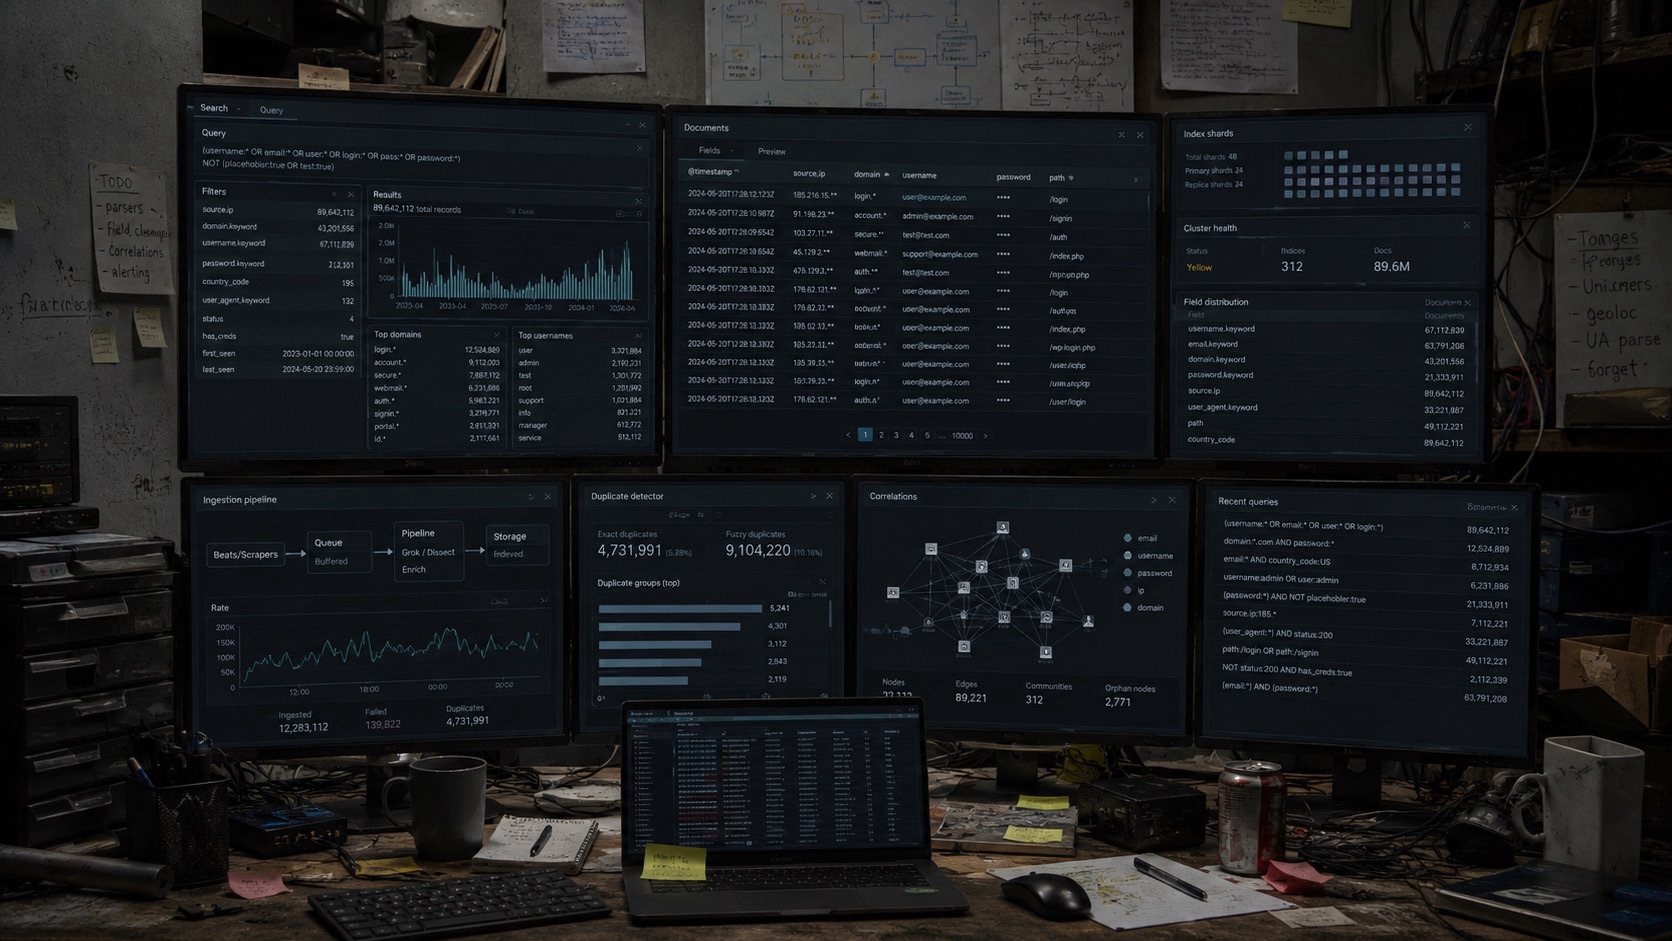
Einzelne Credential-Leaks bleiben gefährlich. Aggregierte Suchindizes machen sie skalierbar – und der aktuelle 24-Milliarden-Fall war offenbar selbst schlecht abgesichert.
Support- und Helpdesk-Chatbots scheitern nicht primär an Halluzinationen. Sie scheitern daran, dass Unternehmen Kunden, Mitarbeiter, interne Wissensbestände und teils Werkzeuge in dieselbe Sprachoberfläche hängen und dann erwarten, dass Sprachverarbeitung eine Autorisierungsgrenze ersetzt.